
DAXS · Sécurité Sophos
Une sécurité qui relie réseau, sites et cloud.
DAXS planifie le modèle d’exploitation adapté à Sophos, intègre le réseau et les applications, reprend les règles existantes et veille à une exploitation compréhensible et documentée.
- Comprendre les règles
- Sécuriser les accès
- Accompagner les changements
Ce que Sophos couvre aujourd’hui
Une gamme de sécurité à plusieurs niveaux.
Sophos associe sécurité des réseaux et du cloud, administration centralisée et services de sécurité optionnels. Pour les clients DAXS, les priorités sont le pare-feu, l’interconnexion des sites, l’architecture cloud et hybride et des règles régulièrement entretenues.
La protection des terminaux, de la messagerie, des espaces de travail et des identités peut compléter l’ensemble lorsque ces éléments renforcent utilement le concept de sécurité.
Sécurité réseau
Sophos Firewall, XGS, segmentation, VPN, SD-WAN et connexions sécurisées entre sites.
Cloud et hybride
Pare-feu virtuels et déploiements adaptés aux réseaux cloud, aux charges de travail et aux environnements hybrides.
Sites et accès à distance
Relier les agences, les bureaux de projet, le télétravail et les accès mobiles avec des règles claires.
Administration centralisée
Sophos Central regroupe l’administration et la visibilité des composants et services pris en charge.
Messagerie, espaces de travail et identités
Des niveaux de protection supplémentaires pour la communication, les identités et la collaboration dans le cloud.
Services de sécurité
MDR, XDR et d’autres services du fabricant peuvent compléter la solution. DAXS coordonne la configuration et le suivi ; les services du fabricant peuvent renforcer la surveillance et la réaction.
Comment exploiter Sophos ?
La plateforme dépend du site et de l’architecture.
Un matériel dédié dans le bureau, le local technique ou la baie.
Une instance virtuelle dans un environnement de virtualisation adapté et vérifié.
Pour les réseaux et charges de travail adaptés dans Azure, AWS ou des environnements comparables.
Pare-feu local, cloud, sites distants et accès mobiles coordonnés dans un même ensemble.
Proxmox peut faire partie d’une architecture de virtualisation. La pertinence et la prise en charge officielle d’une configuration Sophos précise sont vérifiées et documentées avant le projet.
Pare-feu et XGS
Le choix du pare-feu commence par la charge réelle.
Un petit bureau, plusieurs sites, un siège ou un environnement virtualisé ont des besoins différents. Les utilisateurs, la bande passante, les échanges chiffrés, les VPN, les segments, les services de sécurité, la haute disponibilité et la croissance sont déterminants.
L’appliance XGS est un élément du projet. Celui-ci comprend aussi l’accès Internet, les zones réseau, les règles, les utilisateurs, les applications, la journalisation, les mises à jour, la supervision et la restauration.
Petit bureau
Un accès Internet clairement défini, une séparation sécurisée et des accès distants limités.
PME et siège
Plusieurs zones réseau, applications, VPN, invités et serveurs avec une administration continue.
Plusieurs sites
Des règles cohérentes, des liaisons entre sites, SD-RED ou d’autres composants SD-WAN adaptés.
SD-RED et sites distants
Relier les petits sites au siège en toute sécurité.
SD-RED convient notamment aux agences, bureaux satellites, chantiers et sites de projet. L’appareil fournit la connexion sécurisée tandis que les politiques et la protection peuvent être gérées par le pare-feu Sophos central.
Applications, serveurs et responsabilité centrale
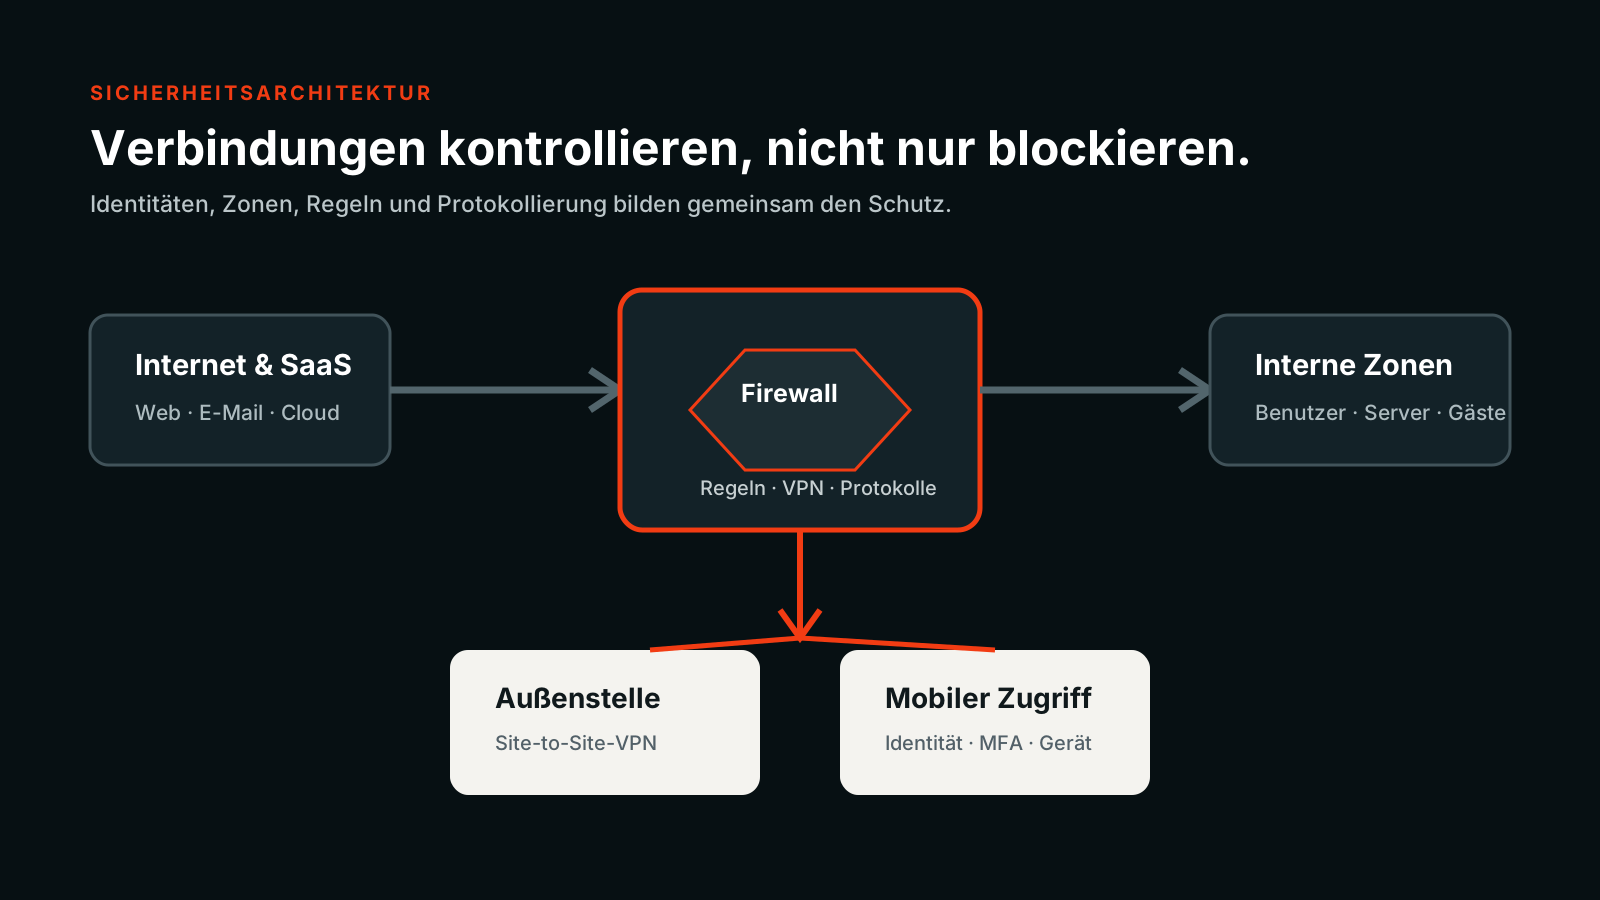
Règles, VPN, segmentation et journalisation
Connexion sécurisée et administrée de façon centralisée
Postes de travail, appareils, activités de projet ou d’agence
Licences, protection et exploitation
Les licences et l’exploitation continue vont ensemble.
Selon le forfait choisi, les fonctions de protection, les mises à jour du fabricant, les renseignements de sécurité, le support et l’administration centralisée peuvent être inclus pendant la durée du contrat. La licence nécessaire dépend de la plateforme, des fonctions souhaitées et des risques.
DAXS examine les licences existantes, accompagne l’acquisition et le renouvellement et documente l’utilisation technique des fonctions. À l’expiration d’un abonnement, la protection et le support peuvent évoluer. Ces conséquences sont évaluées avant le renouvellement ou le changement.
Prestations du fabricant
Logiciels, mises à jour, renseignements de sécurité, options de support et services managés optionnels.
Prestations DAXS
Architecture, sélection, installation, règles, migration, documentation et accompagnement technique continu.
Décision du client
Périmètre de protection, durée, risques, budget et voies de réaction souhaitées.
Exploitation continue
Changements, revues, mises à jour, tests et validations documentées.
Migration
Comprendre les règles et les dépendances avant la migration.
Recenser
Inventorier les interfaces, les réseaux, le NAT, les règles, les VPN, les certificats, le DNS et les cas particuliers.
Rationaliser
Repérer les autorisations obsolètes, clarifier les responsables et définir des règles cibles compréhensibles.
Tester
Vérifier la configuration, les accès, les tunnels et les applications critiques avant la bascule.
Basculer
Préparer la fenêtre de maintenance, le retour arrière, la joignabilité et les contrôles après la bascule.
La sécurité au quotidien
Un pare-feu nécessite un suivi continu.
Les utilisateurs, les applications, les sites, les services cloud et les menaces évoluent. Les règles, le firmware, les VPN, les certificats, la journalisation et les accès administratifs doivent donc être vérifiés régulièrement.
Face aux rançongiciels et aux appareils compromis, les composants Sophos peuvent aider à détecter, contenir et coordonner les réactions. Une protection solide associe segmentation, correctifs, sauvegardes, identités, administration soignée et réaction documentée.
Cyberassurance
DAXS accompagne l’inventaire technique et la mise en œuvre. Les conditions concrètes de l’assureur restent déterminantes.
NIS2 et audits
Nous planifions les mesures techniques liées à NIS2 et aux audits avec l’organisation, les processus et l’analyse juridique.
Protection hors des heures de bureau
Des services adaptés du fabricant et des services managés peuvent être intégrés pour détecter et réagir hors des heures de bureau.
Questions fréquentes
Comprendre Sophos.
Qu’est-ce que Sophos Firewall ?
Une plateforme de pare-feu pour l’accès Internet, la segmentation, les VPN, l’interconnexion des sites, la journalisation et des fonctions de protection supplémentaires. Son efficacité dépend de l’architecture, des licences et d’une configuration entretenue.
Qu’est-ce qu’une appliance XGS ?
Une plateforme matérielle dédiée à Sophos Firewall. Son dimensionnement dépend notamment de la bande passante, des échanges chiffrés, des utilisateurs, des VPN et des protections activées.
Faut-il obligatoirement une appliance matérielle ?
Non. Selon l’environnement, un déploiement virtuel ou cloud peut être pertinent. Le support, la plateforme, les performances et la gestion des pannes sont vérifiés à l’avance.
Sophos peut-il être virtualisé ?
Oui. Sophos propose des modèles virtuels. La plateforme, les ressources et la prise en charge par le fabricant doivent être adaptées au projet.
DAXS accompagne-t-il Sophos sur Proxmox ?
DAXS vérifie à l’avance la faisabilité technique et la prise en charge de la plateforme prévue par le fabricant.
Sophos peut-il être utilisé dans Azure ou AWS ?
Des options existent pour les réseaux cloud et les charges adaptés. La conception réseau, le routage, les coûts et les responsabilités d’exploitation doivent être planifiés ensemble.
Qu’est-ce que SD-RED ?
Un appareil distant permettant de relier simplement et de façon sécurisée un petit site à un pare-feu Sophos central, par exemple une agence, un bureau de projet ou un chantier.
Peut-on relier plusieurs sites ?
Oui. Selon la taille et les besoins, des VPN classiques, SD-RED, des fonctions SD-WAN ou d’autres architectures adaptées peuvent être envisagés.
Peut-on intégrer les collaborateurs en télétravail ?
Oui. L’accès distant, l’authentification multifacteur, la confiance dans les appareils et les droits sont définis selon les applications et les risques.
Qu’est-ce que Sophos Central ?
La plateforme cloud d’administration des produits et services Sophos pris en charge. Elle peut centraliser l’administration, la visibilité et la réaction.
Quelles licences nous faut-il ?
Cela dépend de la plateforme de pare-feu, des protections nécessaires, du support et du modèle d’exploitation. DAXS détermine les besoins pour proposer le forfait adapté.
Que se passe-t-il à l’expiration d’un abonnement ?
Selon le produit et le forfait, les protections, les mises à jour ou le support peuvent être limités. Les effets et les options de renouvellement sont examinés avant l’échéance.
DAXS peut-il reprendre des licences Sophos existantes ?
Les contrats, les échéances, les tenants, l’affectation au partenaire et les responsabilités techniques sont d’abord clarifiés. Le suivi peut ensuite être planifié.
DAXS peut-il reprendre un pare-feu Sophos existant ?
Oui. Nous recensons d’abord les accès, la version, les licences, les règles, les VPN, les certificats, la documentation et les incidents connus.
Peut-on migrer d’anciens systèmes UTM ou XG ?
Oui. Avant la migration, nous vérifions les règles à reprendre, à rationaliser ou à reconstruire et les fonctions qui ont changé.
Faut-il reconstruire les règles existantes ?
Pas nécessairement. Une reprise intégrale sans vérification est rarement pertinente. Les autorisations obsolètes et les dépendances inconnues sont évaluées à l’avance.
À quelle fréquence vérifier un pare-feu ?
Régulièrement et après les changements importants. La fréquence dépend des risques, des modifications, des exigences de conformité et du modèle d’exploitation.
Sophos contribue-t-il à la protection contre les rançongiciels ?
Les technologies Sophos peuvent faciliter la détection, le contrôle des communications, l’isolation et la réaction. Avec les sauvegardes, les correctifs et des processus clairs, elles contribuent à une protection solide.
Que se passe-t-il lorsqu’un appareil est compromis ?
Selon les composants utilisés, les signaux entre les terminaux, le pare-feu et la plateforme centrale peuvent faciliter une réaction coordonnée. La configuration technique actuelle est vérifiée pour chaque projet.
Quelles mesures notre cyberassurance exige-t-elle ?
Le contrat concerné le détermine. L’authentification multifacteur, la segmentation, la journalisation, les correctifs, les sauvegardes et la protection des réseaux et terminaux sont souvent pertinents. DAXS accompagne la mise en œuvre technique.
Sophos rend-il notre entreprise conforme à NIS2 ?
Non. Les solutions Sophos peuvent soutenir des mesures techniques. L’analyse juridique, l’organisation, les processus et la documentation vont bien au-delà.
Sophos propose-t-il une sécurité de la messagerie ?
Oui. Sa pertinence dépend de la plateforme de messagerie, des protections existantes, du modèle d’exploitation et de l’administration souhaitée.
Sophos propose-t-il une sécurité cloud ?
Oui. Sophos propose des protections pour les charges de travail et les réseaux cloud. DAXS les intègre à l’infrastructure existante.
Existe-t-il une administration du Wi-Fi et des points d’accès ?
Sophos propose des composants réseau et Wi-Fi. Le site, la couverture, le PoE, la segmentation et l’administration centralisée sont planifiés ensemble.
Sophos convient-il uniquement aux environnements Microsoft ?
Non. Sophos peut être utilisé dans les environnements Microsoft, Google, AWS et d’autres clouds ou SaaS lorsque le composant convient à la tâche.
Quels secteurs peuvent utiliser la solution ?
Notamment les PME, les bureaux d’études, la production, le commerce, l’éducation, l’administration et la santé. Le secteur est un exemple ; les besoins de protection et l’architecture restent déterminants.
DAXS peut-il acquérir et renouveler les licences ?
Oui. DAXS peut examiner les besoins et les licences existantes, acquérir les licences adaptées, documenter les échéances et préparer les renouvellements en temps utile.
Qui gère les règles et les mises à jour après l’installation ?
Le modèle d’exploitation le définit. DAXS peut assurer les revues, les changements, les mises à jour, la documentation et la coordination technique dans la durée.
Prochaine étape
Reprendre un pare-feu existant ou concevoir une nouvelle sécurité.
Nous commençons par les accès, les règles, les sites, les applications, les licences et les responsabilités d’exploitation souhaitées.