
L’infrastructure en détail.
Concevoir, migrer, exploiter.
Concevoir serveurs, stockage, réseaux et accès comme un ensemble. Décider du dimensionnement, de la plateforme, de la migration et du redémarrage de façon traçable.
La taille nécessaire. La simplicité possible.
Le nombre d’utilisateurs n’est qu’un critère. Applications métier, volume de données, sites et conséquences d’une panne déterminent les capacités attendues de l’infrastructure.
- 01Environnement compact
Quelques applications et un site : organiser équipements, réseau, accès et sauvegardes pour garder un suivi et une restauration maîtrisables.
- 02Plateforme en croissance
Davantage de données et d’applications connectées : prévoir calcul, stockage et extension. Maintenance et pannes doivent être envisagées avant l’achat.
- 03Plusieurs sites
Applications et connexions réparties : vérifier accès, identités communes et solutions de secours. Les responsabilités restent identifiables pour tous les sites.
Du poste de travail au retour arrière vérifié.
DAXS recense les données nécessaires aux applications, les accès qui les relient et les composants qui manqueraient en cas de panne. Il en résulte une architecture cible avec responsabilités.
Les flèches simplifient les relations : travail et accès, services locaux et externes, sauvegarde et contrôle. La supervision observe les niveaux pertinents ; la sauvegarde dispose de droits séparés. Le réseau concret est conçu à part.
Maintenable, évolutive et restaurable.
Héberger les applications
Une plateforme serveur doit prendre en charge les logiciels, données et charges nécessaires. Virtualisation, stockage et réserve sont dimensionnés selon les besoins. Proxmox, Hyper-V ou VMware sont des outils possibles ; support, licences et compétences existantes sont pris en compte.
Relier les personnes
Un Wi-Fi insuffisant ou une connexion critique unique peut bloquer le quotidien. LAN, Wi-Fi, pare-feu et accès sécurisés sont conçus ensemble. OPNsense, Sophos et d’autres solutions adaptées sont évalués selon fonctions, maintenance et responsabilités.
Créer de la séparation et du contrôle
Données de production et copie unique au même endroit partagent un risque. Copies séparées, supervision et retour testé sont planifiés. Hébergement ou plateformes cloud propres peuvent être pertinents si les exigences le justifient.
Serveurs, stockage et réseau doivent être dimensionnés ensemble. Sur la page consacrée à HPE nous présentons les tâches courantes de plateforme et distinguons support fabricant et accompagnement DAXS.
Une nouvelle plateforme est une transition pendant l’exploitation.

- 01Recenser l’existant
Recenser applications, données, accès et dépendances. Les interlocuteurs métier définissent ce qui doit fonctionner lors des tests.
- 02Définir cible et créneau
Coordonner besoins, dimensionnement, achat et migration. L’entreprise décide du budget et des créneaux de maintenance.
- 03Préparer tests et retour arrière
Vérifier reprise des données et fonctions métier ; définir sauvegarde et repli. La transition est autorisée selon les critères convenus.
- 04Transmettre et accompagner
Documenter configuration, accès et points ouverts. Confier supervision et suivi aux responsables convenus.
Vérifier les connexions. Garder les changements traçables.
Dans la baie technique, connexion, affectation des ports et réseau sont examinés ensemble. La gestion des équipements complète l’étiquetage et la documentation sur place.
Il reste ainsi clair quelle connexion alimente une application ou un poste et ce qu’un changement impose de vérifier.
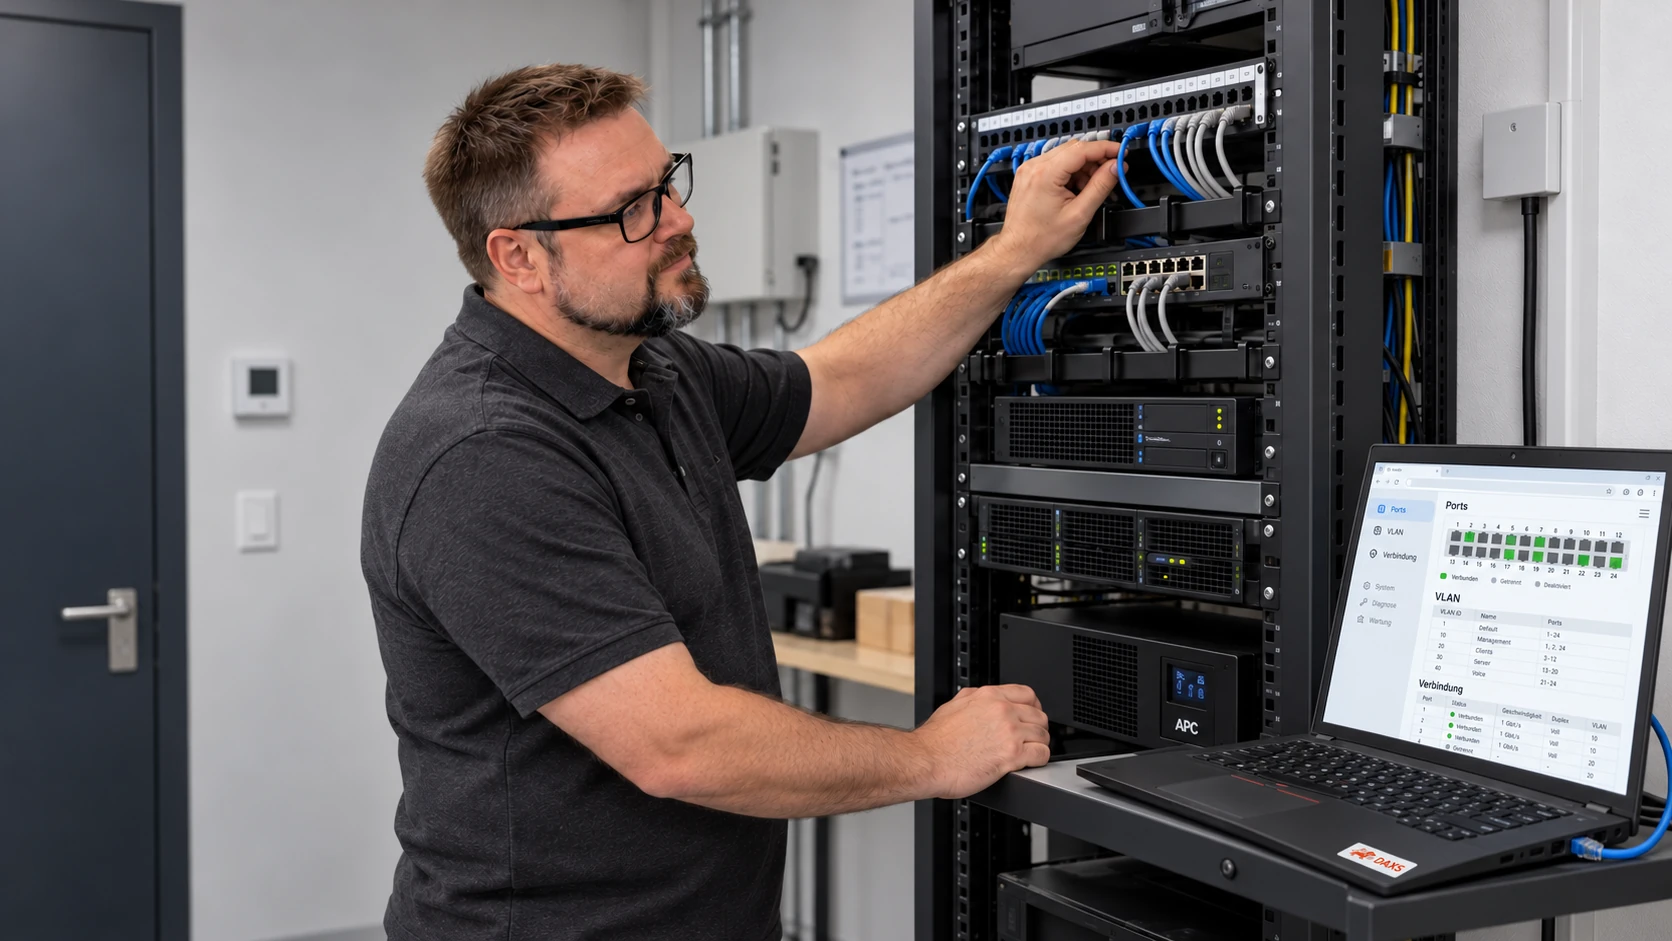
Transitions sécurisées et accès distants font partie de la vérification des connexions. Pare-feu, VPN et suivi des règles avec Sophos approfondissent ces tâches pour une plateforme concrète.
Quel travail peut continuer lors d’une panne ?
Une seconde ligne, du matériel de remplacement ou un accès de secours répond à une panne précise, pas à toutes. DAXS étudie scénarios et dépendances et documente les étapes prévues.
La restauration des applications essentielles est priorisée. Les tests vérifient données, accès et processus métier. Un schéma d’architecture ne constitue pas une garantie de disponibilité.
Changer de plateforme sans oublier les dépendances.
Une entreprise veut renouveler sa virtualisation. Le nombre de machines virtuelles ne décrit qu’une partie de la tâche : bases de données, authentification, interfaces et sauvegarde sont liées. DAXS recense ces relations et planifie un ordre permettant de vérifier les processus métier.
Préparer la migration
Charge, stockage, réseau et support sont vérifiés. Un pilote adapté montre si la cible répond aux fonctions nécessaires. Sauvegarde de la source, décision de repli et créneau réaliste sont convenus avant le changement de production.
Valider le nouvel environnement
Le démarrage réussi d’une VM ne suffit pas : authentification, application métier, accès aux données et services dépendants sont testés. Sauvegarde et redémarrage doivent aussi fonctionner sur la cible. Documentation, accès et suivi sont ensuite transmis.
Voir les points de planification et de validation
- Recenser existant, ressources et dépendances techniques.
- Vérifier plateforme cible, licences et composants pris en charge.
- Prévoir un pilote avec des cas applicatifs et des données représentatifs.
- Convenir de l’ordre de transition et de l’interruption possible.
- Définir sauvegarde, critères et moment d’un repli.
- Validation : démontrer processus métier, supervision, sauvegarde et responsabilités.
Cadre de vérification illustratif. Le périmètre et les justificatifs adaptés sont convenus pour votre environnement.
Voir une représentation du système

Questions sur l’infrastructure.
Toute entreprise a-t-elle besoin d’un cluster ?
Peut-on réutiliser le matériel existant ?
Quelle virtualisation choisir ?
Hébergement et cloud privé sont-ils identiques ?
Comment relier plusieurs sites ?
Que comprend le transfert ?
Examiner votre infrastructure et les prochaines étapes.
Présentez applications, sites et difficultés connues. Nous partons de l’existant et d’une architecture cible justifiée.