Supposons que votre serveur web soit compromis demain. Quels autres équipements peut-il atteindre ? La réponse contribue à déterminer si l’incident reste limité à un service ou menace d’autres parties de l’entreprise. Un correctif protège contre une vulnérabilité connue. Une architecture réseau bien conçue limite aussi les conséquences possibles.
Notre exemple est un portail client fictif : les utilisateurs se connectent, consultent des commandes et téléchargent des documents. L’application a besoin d’un accès défini à une base de données. Cela ne justifie pas un accès à l’administration du NAS, au serveur de sauvegarde ou à l’hôte de virtualisation. Cette distinction doit être appliquée techniquement.
Un service compromis utilise les chemins disponibles
Une vulnérabilité peut permettre l’exécution de code malveillant avec les droits de l’application web. Les possibilités suivantes dépendent notamment des règles réseau, des comptes de service, des identifiants enregistrés et d’autres vulnérabilités. Un service joignable n’est pas forcément accessible avec succès. Un serveur web compromis ne prend pas non plus automatiquement le contrôle de tout le réseau local.
Le risque augmente lorsque des services internes joignables se combinent avec des droits excessifs. L’attaquant rencontre alors moins de frontières. Cette propagation possible vers d’autres systèmes est appelée mouvement latéral. Il est donc utile de concevoir le réseau en supposant qu’une application a déjà été compromise.
Réseau A : le portail se trouve dans un réseau d’entreprise plat
Dans le premier scénario, le portail, la base de données, le stockage de fichiers et les interfaces d’administration partagent un réseau. Le pare-feu périmétrique limite les connexions entrantes. À l’intérieur, des autorisations trop larges ou une séparation insuffisante rendent accessibles au serveur web davantage de systèmes que ne l’exige sa fonction.
Un compte administrateur partagé aggrave la situation. Il en va de même pour un répertoire de sauvegarde monté en écriture ou des identifiants puissants conservés dans le dossier de l’application. Une sauvegarde fonctionnelle est peu rassurante si le service compromis peut également modifier son administration ou toutes ses copies.

Réseau B : les zones et les règles limitent les connexions
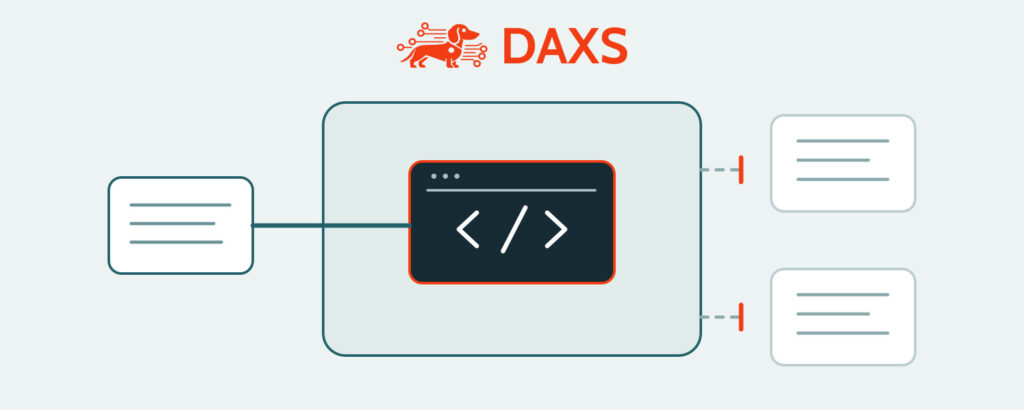
Dans le second scénario, Internet atteint d’abord un frontal ou un proxy inverse défini. Celui-ci peut joindre l’application nécessaire dans un segment web distinct. L’application ne dispose que de la connexion indispensable vers une base de données précisément désignée. Administration, sauvegardes et autres services internes occupent des zones séparées ; les accès inutiles depuis le segment web sont bloqués.
Un VLAN divise logiquement le réseau. Le contrôle des connexions détermine si cette division devient une frontière de sécurité efficace. Un routage inter-VLAN trop permissif reconnecte largement les réseaux séparés. Un filtrage supplémentaire entre certaines charges de travail peut également être nécessaire au sein d’un VLAN.
OPNsense ou Sophos Firewall peuvent servir à appliquer des règles adaptées, tout comme d’autres produits appropriés. Ce sont les sources, destinations, services, responsabilités et vérifications concrètes qui comptent. Les interfaces et fonctions disponibles diffèrent selon la plateforme. Un nom de produit ne décrit pas à lui seul une architecture de sécurité testée.

Proxy inverse et WAF restent des éléments de protection
Un proxy inverse peut regrouper les accès publics, traiter les connexions TLS et diriger les requêtes vers des services de backend choisis. HAProxy prend notamment en charge des modes HTTP et TCP. Cela n’en fait pas un proxy universel pour n’importe quel protocole. Un pare-feu applicatif web placé en amont peut détecter et rejeter certaines requêtes web malveillantes.
Ces composants ne remplacent ni des applications sécurisées, ni des mises à jour rapides, ni des accès restrictifs aux backends. Des règles incorrectes ou un autre point d’entrée joignable peuvent contourner les protections. Dans notre exemple, une application compromise derrière le proxy doit donc rester limitée aux destinations dont elle a explicitement besoin.
Examiner aussi les flux sortants et internes
La question essentielle n’est pas seulement de savoir qui peut contacter le serveur web. Vers quelles destinations peut-il lui-même ouvrir des connexions ? Peut-il joindre l’interface d’administration du NAS ? Doit-il contacter n’importe quelle destination Internet ? De quels services internes les autres conteneurs ont-ils réellement besoin ?
La planification des flux sortants, ou egress, comprend notamment la résolution de noms, la synchronisation horaire, les mises à jour et les interfaces externes. Les destinations nécessaires sont autorisées de manière ciblée. Les communications entre systèmes internes, souvent appelées flux est-ouest, nécessitent elles aussi des règles explicites. IPv6 et les routes alternatives doivent respecter la même séparation prévue.
Un plan de communication consigne la source, la destination, le service requis, la finalité et le responsable. Les chemins autorisés et bloqués sont ensuite testés dans des conditions maîtrisées. Journaux et supervision doivent révéler les connexions réussies inattendues comme les tentatives bloquées suspectes. Une règle dont les effets ne sont pas vérifiés ne constitue pas encore une preuve fiable.
VM et conteneurs ont besoin de limites adaptées
Une machine virtuelle possède son propre système d’exploitation invité ; les conteneurs partagent généralement le noyau de leur hôte. Les deux modèles nécessitent une configuration appropriée du réseau et des droits. Proxmox VE propose des règles de pare-feu pour les hôtes et les invités. Les couches et fonctions effectivement actives dépendent aussi du backend de pare-feu et des options réellement activées.
Dans Docker, les conteneurs d’un même réseau bridge peuvent communiquer entre eux. Les connexions sortantes ne sont pas automatiquement limitées aux destinations publiques. Les ports publiés peuvent créer des accès supplémentaires. En mode réseau host, les conteneurs partagent l’espace de noms réseau de l’hôte : ils ne disposent donc pas d’une isolation réseau distincte.
Des privilèges supplémentaires, des montages inutiles de répertoires de l’hôte et l’accès au socket Docker peuvent fortement étendre les conséquences d’un incident. Réseaux applicatifs séparés, droits minimaux, règles de pare-feu adaptées sur l’hôte et chemins DNS et egress contrôlés doivent donc être conçus ensemble. Là encore, c’est la configuration effectivement appliquée qui décide.
Un point de départ accessible aux petites entreprises
- Recenser les services : documenter applications publiques, dépendances et responsables.
- Définir les zones : séparer charges publiques, données, administration et sauvegardes selon les besoins de protection.
- Justifier les connexions : n’autoriser que les sources, destinations et services définis ; bloquer le reste lorsque l’exploitation le permet.
- Sécuriser l’administration : utiliser des chemins d’accès de confiance, des méthodes VPN et MFA adaptées et des comptes séparés.
- Intégrer l’exploitation : prévoir mises à jour, journaux centralisés, alertes et sauvegardes protégées indépendamment, avec restauration testée.
- Prouver l’efficacité : réexaminer régulièrement les règles, limiter les exceptions dans le temps et refaire les tests après modification.
Les changements demandent une préparation, une fenêtre de maintenance adaptée et une procédure de retour arrière. Un blocage général peut interrompre des applications légitimes ou votre propre accès administratif. Il faut d’abord recenser les dépendances, réaliser la transition de façon maîtrisée, puis valider les fonctions métier avec les responsables.
La chute d’une application ne doit pas entraîner tout le réseau
Les articles PHP2Shell consacrés à la réponse aux vulnérabilités PHP et à l’inventaire assisté par l’IA constituent le contexte immédiat. La vérification complémentaire des NAS, de Docker et des services publics mène à une question d’architecture durable : de quelles connexions et de quels droits chaque service a-t-il réellement besoin ?
DAXS accompagne l’inventaire, le plan de communication, la mise en œuvre et une exploitation vérifiable. Que l’application soit locale, dans un cloud privé ou sur une plateforme de cloud public, ses frontières de protection doivent correspondre aux besoins réels. Parlons de votre environnement concret.
Sources : OPNsense : règles et filtrage avec suivi d’état · Sophos Firewall : zones, règles et journalisation · HAProxy : modes HTTP et TCP · Docker : réseaux bridge · Docker : mode réseau host · Docker : daemon, droits et frontières de sécurité · Proxmox VE : documentation du pare-feu · NCSC : limiter la propagation et protéger administration et sauvegardes.