La situation PHP2Shell montre à quelle vitesse une seule alerte devient une série de questions. Où PHP est-il utilisé ? Qui fournit les mises à jour ? Un appareil dont la fonction quotidienne est très différente dispose-t-il aussi d’une administration web ? L’IA peut aider à préparer ces vérifications systématiquement. Une réponse fiable reste fondée sur la responsabilité humaine et des données vérifiables.
Article précédent : PHP2Shell et notre réaction
Auparavant : de nombreuses recherches distinctes
Dans un environnement informatique hétérogène, il a toujours fallu rapprocher noms de produits, sous-modèles, systèmes d’exploitation, extensions et alertes des éditeurs. Une ligne « gateway présent » ne suffit pas. La variante exacte, le micrologiciel, un service optionnel ou un composant intégré peuvent être déterminants. Les informations utiles se trouvent rarement au même endroit.
Une grande partie du travail consistait à rechercher manuellement : lire les inventaires, consulter les sites des éditeurs, comparer les versions et formuler des questions. L’évaluation professionnelle reste nécessaire, tandis que la préparation peut être mieux structurée. Personne ne mémorise toutes les variantes de centaines de fabricants. Le processus doit rendre les connaissances accessibles et les lacunes visibles plutôt que dépendre de la seule mémoire.
Aujourd’hui : une première liste de contrôles plus rapide
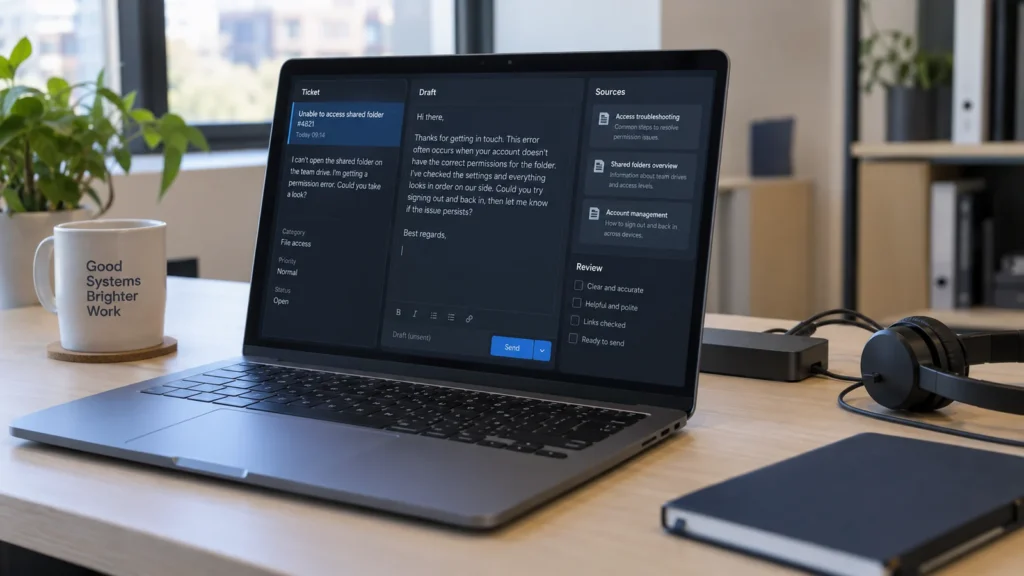
Avec un inventaire entretenu et les données disponibles des éditeurs, l’IA peut préparer une première évaluation structurée. Elle peut regrouper les appareils par fonction, relier des termes pertinents, signaler des composants possibles et rassembler les questions à approfondir. Une liste de travail dépassant les serveurs web manifestement concernés est ainsi disponible plus rapidement.
Cette liste contient des hypothèses. Un modèle peut confondre une famille de produits, utiliser une alerte périmée ou supposer un composant absent de l’appareil concerné. Sources, versions exactes et incertitudes doivent donc accompagner directement la tâche. Une réponse bien formulée ne devient fiable qu’après confrontation avec des informations sûres et le système réel.
Pour nous, le bénéfice réside dans une première vérification systématique et la préparation plus rapide des étapes suivantes. La décision professionnelle reste distincte : qu’est-ce qui est prouvé ? Quelles données manquent ? Quelle modification convient et qui en vérifie l’effet ? C’est une démarche assistée par l’IA sous responsabilité humaine.

L’appareil facile à oublier avec administration web
Lors de notre examen global, la préparation assistée par l’IA a aussi fait apparaître des appareils spécialisés dans la liste de contrôles. Il s’agit notamment d’anciens équipements de commande et de gateways de communication dont la fonction principale semble éloignée d’un site web. Une administration web supplémentaire peut néanmoins nécessiter son propre contrôle. Cet exemple omet volontairement fabricants, lieux et interfaces identifiables.
Cela ne signifie pas que ces appareils étaient reconnus vulnérables aux deux failles PHP. Il faut d’abord établir le logiciel utilisé, l’existence d’un avis pertinent du fournisseur et l’accessibilité de l’administration. L’intérêt d’une interface web supplémentaire dépend de sa fonction et de son exposition ; l’attribution d’une faille précise exige une preuve distincte.
Si l’administration web publique est inutile, cet accès externe peut être supprimé pendant que la fonction principale continue. Les connexions nécessaires sont vérifiées avant et après la modification. L’isolement n’est utile que s’il limite réellement l’accès indésirable et préserve l’exploitation nécessaire de manière maîtrisée.

Un bon inventaire dépasse la liste des achats
Outre modèle et version, le travail de sécurité exige fonction, responsable, procédure de maintenance et accessibilité. Qui peut fournir une mise à jour ? L’administration web est-elle nécessaire ? Quelle est la source de la dernière vérification de version ? Ces informations transforment une liste d’appareils en base de travail. Les valeurs manquantes ou incertaines restent des points ouverts.
Les données n’ont pas besoin d’être complètes avant la première vérification utile. Les lacunes visibles aident à hiérarchiser les priorités. Mais une cellule vide ne doit pas devenir implicitement « non concerné ». L’IA ne peut pas déduire un état fiable des correctifs à partir de données absentes. Si la correspondance n’est pas établie, une question technique ou organisationnelle concrète suit.
Sans maintenance du fabricant, des actions restent nécessaires
Pour un appareil sans maintenance fiable, l’évaluation ne s’arrête pas à la fermeture temporaire d’une interface web. Nous examinons une surveillance adaptée et un remplacement à moyen terme. La fonction nécessaire, les accès restants et la possibilité d’exploiter l’appareil de manière contrôlée comptent. Le remplacement exige également préparation et validation fonctionnelle.
La surveillance complète ce travail sans remplacer une mise à jour ou une décision motivée. Elle aide à détecter changements et anomalies. Les signaux disponibles dépendent de l’appareil et de son intégration. L’absence d’alertes ne permet donc pas d’affirmer une garantie générale de sécurité.

Ce que nous appelons vérifié
Une affirmation fiable exige une cohérence entre inventaire, correctifs et accessibilité. Une recherche terminée, une mise à jour démarrée ou une synthèse de l’IA ne suffit pas. Pour un service, on vérifie la correction réellement active ; pour une restriction d’accès, les connexions encore possibles. Les cas particuliers ouverts reçoivent un statut propre.
Cet article ne donne pas un feu vert général pour tous les appareils connus ou inconnus. Une déclaration globale d’achèvement exigerait des contrôles tout aussi complets. Tant que les preuves ne couvrent pas l’ensemble du périmètre, nous indiquons les limites de la vérification et poursuivons les cas ouverts. Cela reste vrai même si la première évaluation assistée par l’IA arrive très vite.
Plus de visibilité, toujours une responsabilité professionnelle
L’IA change surtout la vitesse à laquelle nous organisons les informations et construisons des questions utiles. Inventaire entretenu, sources fiables des éditeurs et contrôle humain déterminent toujours la qualité. Le bénéfice concret est une liste de travail plus complète, incluant le gateway qu’une recherche limitée aux serveurs web pourrait oublier. Les tâches de l’article PHP2Shell précédent restent fondamentales : inventorier, évaluer, mettre à jour, vérifier l’effet réel et poursuivre l’observation.