Moderniser les applications legacy ne signifie pas réécrire tout le logiciel d’un seul coup. Pour de nombreuses entreprises, la meilleure première question est de savoir quelle fonction doit changer, ce qui peut continuer à fonctionner et comment une commande reste correcte pendant la transition. DAXS examinerait donc les données, interfaces et validations du fabricant d’une application Windows ou Linux avant de décider d’une nouvelle interface utilisateur, API ou plateforme.
Déplacer la VM existante peut dissocier système d’exploitation et matériel, mais ne modernise pas encore l’application elle-même. La validation d’une migration VMware/Proxmox constitue une étape distincte. Il s’agit ici de faire évoluer durablement les fonctions et intégrations tout en poursuivant l’activité.
Décrire l’existant, puis définir une frontière
Un inventaire exige davantage qu’une liste de noms de serveurs. Pour chaque service, une fiche doit couvrir responsable, groupes d’utilisateurs, version Windows ou Linux, base de données et pilotes, traitements batch, partages, imprimantes, source d’identité, interfaces entrantes et sortantes, contrats de maintenance et de licence. Les flux peu visibles comptent particulièrement : export CSV nocturne vers la comptabilité, compte de service au mot de passe expirant ou client dont la version dépend du serveur.
Pour un logiciel propriétaire, le fabricant détermine les systèmes invités, versions de bases, pilotes et environnements de virtualisation pris en charge. Écrire directement dans sa base peut sembler une intégration simple, tout en enfreignant règles métier, conditions de garantie et mises à jour futures. DAXS examinerait d’abord une API documentée, un export approuvé ou un SDK du fabricant. Sans aucun point d’intégration pris en charge, le remplacement progressif peut être techniquement ou contractuellement inadapté ; il faut alors décider d’une autre voie avec le fournisseur.
Un exemple : renouveler le statut des commandes, conserver le cœur
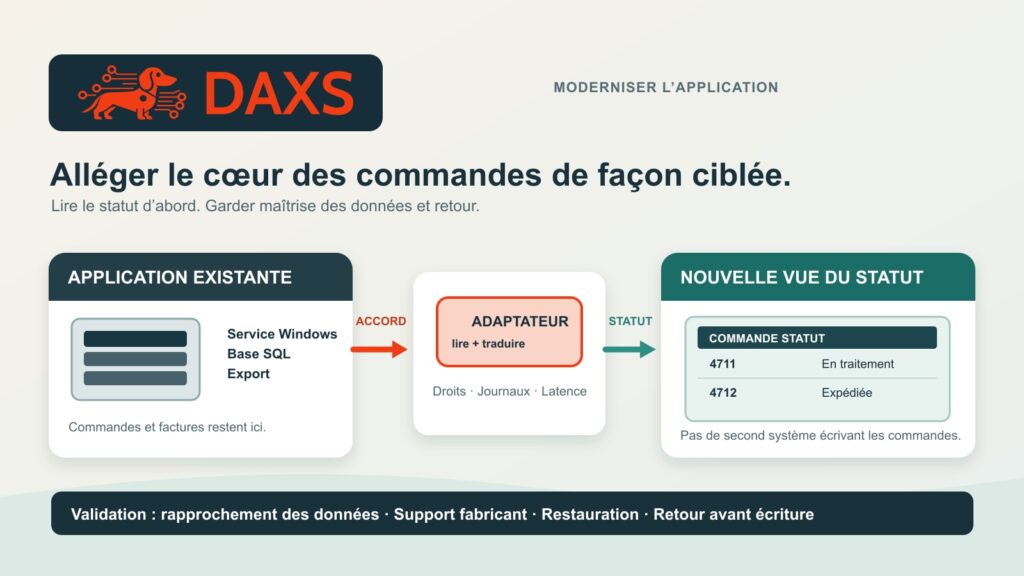
Supposons qu’un outil interne de gestion des commandes comporte un service applicatif Windows, une base SQL et un export nocturne. Les clients demandent souvent le statut des commandes, alors que l’ancien cœur traite commandes et factures de façon fiable. La première fonction nouvelle pourrait être une vue en lecture seule alimentée par une interface approuvée fournissant les données. Le cœur des commandes et sa base restent initialement les références.
Une couche d’intégration traduit les anciens identifiants et statuts dans un nouveau modèle documenté. Ce principe est appelé adaptateur ou Anti-Corruption Layer. Ce n’est pas une API magique devant une base non maîtrisée : droits par commande, authentification, validation des entrées, limitations de débit, journalisation et temps de réponse doivent être réexaminés. OWASP cite notamment l’autorisation au niveau de l’objet et l’authentification parmi les risques majeurs des API. Même une consultation de statut en lecture seule ne doit pas exposer les commandes d’autrui.
Un processus d’écriture délimité ne peut suivre qu’une fois la lecture stabilisée, par exemple la saisie d’un seul type de commande. La maîtrise des données devient alors critique : tant que l’ancien cœur fait référence, la nouvelle interface ne doit pas créer silencieusement une deuxième vérité indépendante. Pour chaque enregistrement, il faut définir quel système peut écrire, comment reconnaître chaque demande sans ambiguïté et comment rapprocher échecs, messages tardifs et corrections. Faire écrire les deux systèmes simultanément n’est pas un plan de transition sans modèle métier de résolution des conflits.
Quatre étapes avec un point d’arrêt mesurable
| Étape | Changement | Preuve exigée avant l’étape suivante |
|---|---|---|
| 1. Sécuriser l’existant | Recenser dépendances, contrats, flux de données et sauvegardes restaurables | Restaurer application et base dans un réseau de test ; vérifier une commande type avec le métier |
| 2. Séparer la lecture | Utiliser un export/API approuvé pour la nouvelle vue du statut | Mesurer statut, droits de consultation, délai de mise à jour et charge par rapport à l’ancien système |
| 3. Déplacer un cas d’écriture | Acheminer un seul type de commande par la nouvelle interface ; définir l’autorité sur les données | Enregistrer chaque commande une seule fois, rapprocher justificatifs et corrections, répéter le retour |
| 4. Retirer la partie ancienne | Arrêter seulement après preuve du transfert des fonctions et des données | Aucun appelant caché, devoir d’export/conservation ou dépendance fabricant non résolu |
Ce remplacement progressif des fonctions ressemble au modèle Strangler Fig. Il n’est pas adapté partout : si les requêtes ne peuvent être redirigées, si le fournisseur bloque toute interface ou si le petit système est facile à remplacer entièrement, un adaptateur peut coûter plus qu’il n’apporte. La couche transitoire exige elle-même supervision, capacité et exploitant ; elle ne doit pas devenir un nouveau point unique de défaillance.
Définir le retour avant la première écriture en production
Pour une vue en lecture seule, le retour est souvent simple : désactiver la nouvelle vue, poursuivre avec l’ancien cœur et rechercher la cause. Après la première écriture dans une nouvelle base, rebasculer le proxy ne suffit plus. Nouvelles commandes, annulations et pièces doivent être réintégrées dans l’ancien état ou rapprochées par le métier. Chaque bascule nécessite donc un dernier état de données réconcilié, un arrêt clair des écritures, des procédures d’export/import, des responsables et une répétition. Microsoft avertit explicitement que le rollback devient plus difficile lorsque d’anciens objets de données ont été supprimés.
L’ancien environnement ne doit pas être oublié pendant la période parallèle. Si système d’exploitation ou application ne reçoit plus de mises à jour de sécurité, les services, chemins réseau et accès concernés doivent être restreints, surveillés et associés à une date de sortie. Une nouvelle API devant ne supprime pas les vulnérabilités de l’ancien cœur. L’adéquation de l’isolation dépend du risque concret et des mesures proposées par le fabricant.
Évaluer honnêtement l’effort et les limites
Une comparaison sur trois ou cinq ans comprend au minimum inventaire, clarification fabricant et licences, développement de l’adaptateur, correspondance des données, examen de sécurité, données de test, validation métier, exploitation parallèle, supervision et retrait ultérieur. Peuvent s’ajouter licences de système ou de base et formation des personnes exploitant temporairement les deux environnements. L’exploitation parallèle est un coût explicite, pas une étape gratuite. Une solution progressive ne vaut l’effort que si les risques évités et les nouvelles fonctions le justifient ; aucun pourcentage universel d’économie n’en découle.
DAXS choisirait avec le métier une première frontière limitée et visible, comme la consultation de statut de l’exemple, puis vérifierait exactitude des données, temps de réponse, possibilités de support et restauration. La fonction suivante ayant réellement besoin d’un service distinct serait décidée ensuite. Pour la base technique d’une VM existante, Proxmox en entreprise présente le cadre d’infrastructure ; exploiter les accès API de façon prévisible complète le volet de gestion des interfaces. Pour établir une fiche applicative concrète, vous pouvez joindre DAXS via Contact.
Sources : Microsoft Azure Architecture Center : modèle Strangler Fig · Microsoft : modèle Anti-Corruption Layer · OWASP : API Security Top 10.