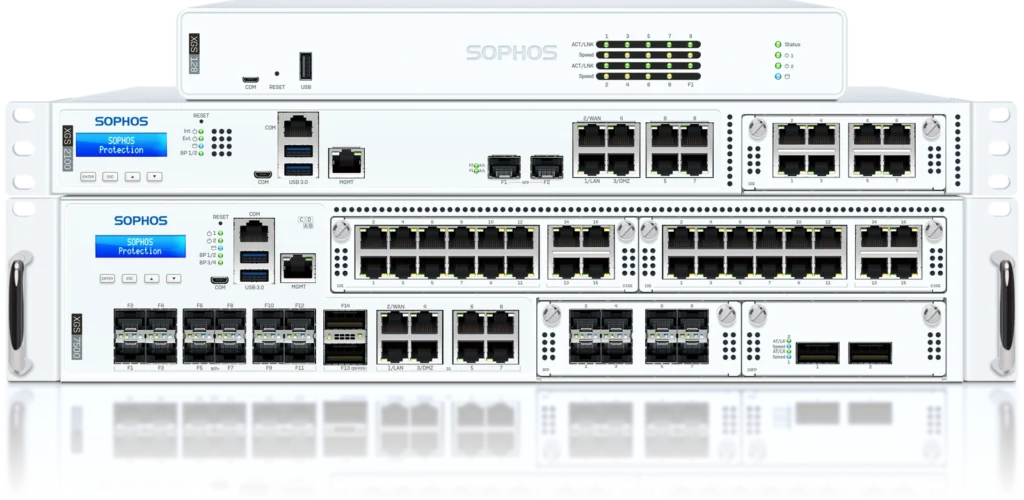
Les désignations XG, SG, XGS, UTM et Sophos Firewall OS sont facilement confondues au quotidien. Pourtant, la distinction est essentielle pour les mises à jour et le support. Un pare-feu peut encore démarrer et transmettre du trafic alors que son matériel a déjà dépassé son cycle de vie pris en charge.
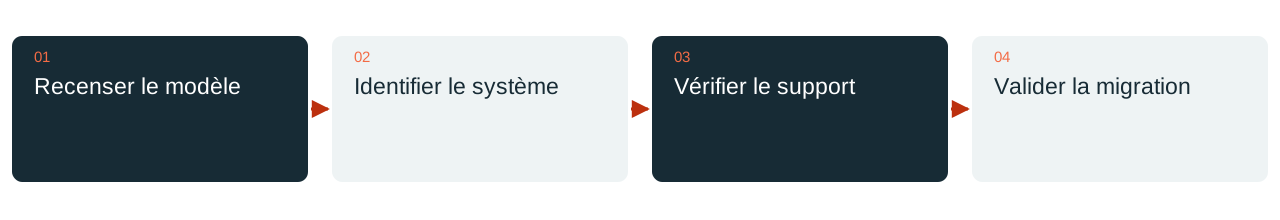
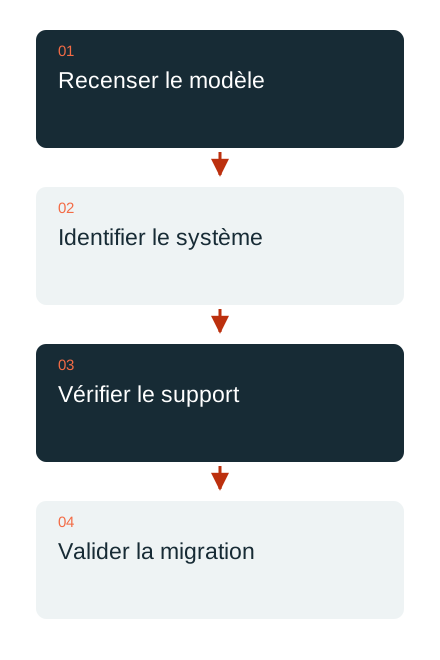
Recenser séparément le matériel et le système d’exploitation
XG et XGS sont des familles de matériel. UTM et SFOS désignent des plateformes logicielles différentes ; les appareils SG peuvent exécuter différents systèmes selon leur installation. Il faut donc commencer par le modèle, la révision et le système réellement installé. Une ancienne facture ou un nom sur un schéma réseau ne suffit pas.
Sophos indique le 31 mars 2025 comme date de fin de vie du matériel XG. Le micrologiciel actuel de la version 22 ne prend pas en charge le matériel XG et SG. Cela n’implique pas l’arrêt généralisé de toutes les installations logicielles portant un nom similaire : les déploiements virtuels, logiciels et cloud doivent être évalués selon leurs propres conditions de plateforme et de licence.
Un trafic qui circule ne prouve pas la disponibilité du support
La fin du cycle de vie du matériel ne signifie pas nécessairement que l’appareil rejette tous les paquets ce jour-là. Elle modifie toutefois les conditions de maintenance, de dépannage et des fonctions de protection. Les fonctions et mises à jour encore disponibles doivent être vérifiées à partir des informations du fabricant et des droits effectivement détenus.
UTM obéit également à ses propres règles. Un chevauchement temporaire de licence et de support après la fin de vie du produit ne constitue pas un nouvel engagement à long terme. L’étape suivante est un inventaire fiable, sans supposer qu’un écran d’administration toujours vert garantit durablement une protection et un accompagnement suffisants.
Dimensionner la cible selon l’usage réel
Pour choisir un remplacement, on examine la bande passante, les inspections activées, les connexions simultanées, les VPN, les ports nécessaires et les évolutions prévues. Le numéro du modèle ne représente pas un rapport universel de performances. Un déploiement virtuel ou une autre plateforme adaptée peut aussi faire partie de l’évaluation.
Les licences et prestations nécessaires sont attribuées de manière transparente. Le changement de système permet également de repérer les règles obsolètes et les services qui ne sont plus publiés. Une configuration volumineuse ne devrait pas être transférée intégralement au seul motif qu’elle peut être importée techniquement.
La migration nécessite ses propres tests
Sophos décrit un assistant de sauvegarde et de restauration pour les transitions prises en charge. Les prérequis comprennent notamment des versions logicielles compatibles, une cible adaptée et les clés de sauvegarde nécessaires. Si le nombre de ports diffère, la correspondance des interfaces doit refléter les câbles et réseaux réels. La compatibilité se vérifie avant le changement.
Après la migration, les règles, VPN, DNS, certificats, accès d’administration et applications importantes sont testés et validés. Le changement est alors terminé. DAXS aide à inventorier les modèles et versions et à établir un plan de migration traçable. Un ancien nom de produit ne constitue pas à lui seul une base suffisante pour décider.
Sophos chez DAXS · Infrastructure et exploitation · Faire vérifier l’existant
Sources : Sophos : migration de XG vers XGS (lien externe) · Sophos : calendrier de retrait (lien externe) · Sophos : plateformes prises en charge par SFOS 22 (lien externe)