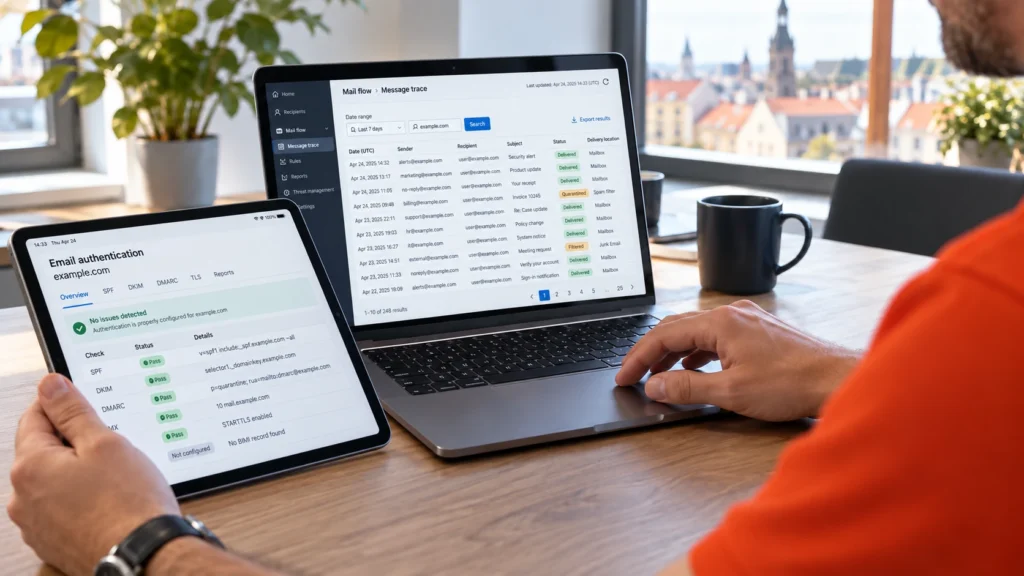
SPF, DKIM et DMARC permettent de mieux vérifier l’utilisation de votre domaine d’expéditeur. Ils remplissent des fonctions différentes. Ensemble, ils aident les systèmes destinataires à distinguer les voies d’envoi autorisées de l’usage abusif d’un domaine.

SPF : la source d’envoi est-elle autorisée ?
Un enregistrement SPF indique les sources d’envoi autorisées pour un domaine. La vérification porte surtout sur le domaine de l’expéditeur technique d’enveloppe, soit MAIL FROM. Celui-ci peut différer de l’adresse d’expéditeur visible dans le logiciel de messagerie. Une vérification SPF réussie ne confirme donc pas à elle seule le domaine From visible.
DKIM : la signature est-elle vérifiable ?
DKIM associe un message à un domaine de signature au moyen d’une signature cryptographique. Le destinataire vérifie la clé publique dans le DNS et les parties signées du message. Cela ne confirme ni l’identité de la personne utilisant le compte expéditeur ni l’exactitude du contenu. Plusieurs plateformes d’envoi peuvent utiliser des clés différentes.
DMARC : la vérification correspond-elle au domaine visible ?
DMARC établit le lien avec le domaine du champ From visible. Au moins une méthode doit réussir et présenter le lien de domaine requis : SPF ou DKIM. Cette correspondance s’appelle l’alignement. Il reste utile de bien configurer les deux méthodes, même si une seule suffit pour obtenir un résultat DMARC réussi.
Une politique publiée décrit le traitement souhaité en l’absence de l’authentification requise. Les systèmes destinataires appliquent aussi leur propre évaluation. Un résultat DMARC réussi n’est donc pas un label général de confiance pour un message.
Commencer par les voies d’envoi réelles
Microsoft 365 ou Google Workspace ne représentent souvent qu’une partie de l’ensemble. Newsletters, formulaires web, outils de tickets, ERP, scanners et supervision peuvent aussi envoyer des messages. Ces sources sont d’abord recensées et examinées avec les personnes responsables.
SPF et DKIM sont ensuite configurés de façon adaptée, les rapports analysés et une politique DMARC appropriée testée progressivement. Les transferts et les listes de diffusion méritent une attention particulière. Cela permet de repérer les effets sur les envois légitimes avant de durcir les règles.
Garder les changements traçables
Les nouvelles plateformes, les prestataires et les domaines relèvent du même processus de maintenance. DAXS accompagne l’inventaire, la configuration DNS, l’analyse et le déploiement convenu. Le périmètre et le suivi sont définis selon votre environnement.
Découvrir la communication et les services de messagerie · Accompagnement informatique continu · Discuter de la protection des e-mails
Références techniques : SPF – RFC7208, DKIM – RFC6376 et DMARC – RFC9989.