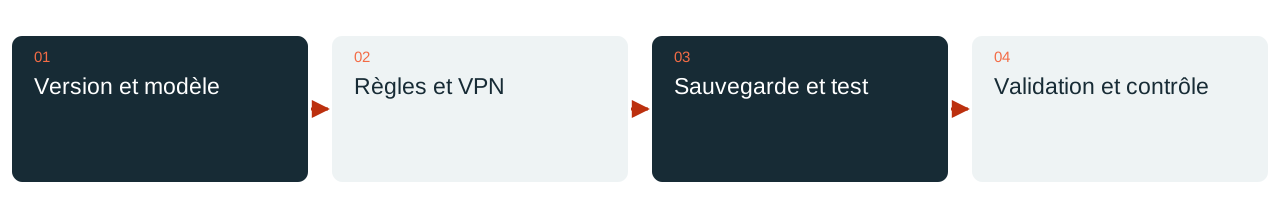
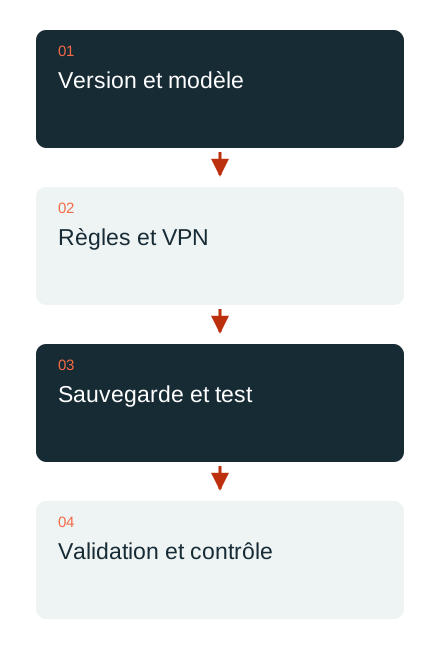
Une mise à jour de pare-feu concerne souvent davantage que l’interface d’administration. Sophos Firewall 22 apporte de nouvelles fonctions et des conditions précises de compatibilité. Avant l’installation, on vérifie donc quelle version fonctionne sur quelle plateforme et quelles connexions doivent être opérationnelles après le redémarrage.
Le point de départ détermine le chemin possible
Les notes de version de SFOS 22 excluent le matériel XG et SG des plateformes cibles prises en charge. De plus, tous les passages d’une version de maintenance récente d’une ancienne série à n’importe quelle édition de la version 22 ne sont pas autorisés. C’est la combinaison vérifiée entre build de départ et build cible qui compte ; un numéro supérieur ne constitue pas à lui seul un chemin de mise à niveau approuvé.
Les installations virtuelles et logicielles peuvent aussi être soumises à des exigences d’espace disque et de partitionnement. Une nouvelle fonction ne justifie donc pas de forcer un chemin inadapté. On rapproche d’abord la plateforme, les droits de licence et de support, la version de départ et la matrice de compatibilité actuelle.
Bien situer les nouvelles fonctions de contrôle
SFOS 22 GA introduit notamment un contrôle de santé du pare-feu et une meilleure traçabilité des changements de configuration. Ces indications peuvent aider l’évaluation. Elles ne remplacent ni la connaissance du réseau réel ni la décision de savoir si une modification proposée convient aux applications et aux règles d’accès.
Pour la recette, une courte liste des services les plus importants est souvent plus utile qu’un jugement global « à jour ». Elle comprend les accès distants, les sites déportés, les applications publiées, la résolution de noms et les chemins d’administration réellement utilisés. Les responsables sont informés à l’avance du moment et de la manière de tester ces fonctions.
Vérifier séparément les VPN et les pairs plus anciens
Les notes de la version 22 décrivent une évolution du comportement IPsec basé sur des politiques. Les pairs UTM plus anciens et les modèles RED ne sont pas non plus librement combinables avec les nouvelles versions SFOS. Ces points sont vérifiés sur les connexions existantes, sans attendre qu’un tunnel échoue.
Un tunnel affiché en vert ne suffit pas pour la recette. On teste l’application nécessaire par le chemin prévu, y compris la résolution de noms et le trafic retour. Pour la téléphonie, cela comprend un appel complet ; pour un site distant, une opération métier représentative. La connexion technique devient ainsi un chemin de travail vérifié.
Préparer sauvegarde, accès et contrôles après intervention
Avant la mise à jour, on vérifie une sauvegarde récente de la configuration et les mots de passe nécessaires à son utilisation. Lorsque cela convient, on prépare un accès indépendant du chemin habituel d’administration. Le retour arrière est lui aussi soumis à des limites de version et de plateforme ; une sauvegarde ne se restaure pas automatiquement sur toute édition plus ancienne.
Après le changement, on contrôle les fonctions convenues, les alertes et les journaux. Chaque point ouvert reçoit une action concrète et un responsable. DAXS prépare cette maintenance à partir de l’inventaire réel et des chemins actuellement approuvés par le constructeur. Cet article explique les vérifications ; la version cible valable le jour de l’intervention est choisie à nouveau à ce moment-là.
Services Sophos · Exploitation informatique au quotidien · Parlons de la maintenance
Sources : Sophos : notes de version SFOS 22 (lien externe) · Sophos : notes de version SFOS 21.5 et transitions (lien externe)